Domain idcc.de kaufen?
Wir ziehen mit dem Projekt
idcc.de um.
Sind Sie am Kauf der Domain
idcc.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain idcc.de kaufen?
Was ist die Fehlermeldung für den PCI Express Endpoint?
Es gibt verschiedene mögliche Fehlermeldungen für einen PCI Express Endpoint, je nachdem, welches Problem auftritt. Einige mögliche Fehlermeldungen könnten sein: "PCI Express Endpoint konnte nicht erkannt werden", "Fehler beim Initialisieren des PCI Express Endpoints" oder "Verbindungsfehler mit dem PCI Express Endpoint". Die genaue Fehlermeldung hängt von der spezifischen Situation und dem verwendeten System ab. **
Gibt es bei rav endpoint protection keine Deinstallexe für verlorene Daten?
Es gibt keine spezielle Deinstallationsdatei für verlorene Daten bei rav Endpoint Protection. Die Deinstallation erfolgt normalerweise über die Systemsteuerung oder über das entsprechende Deinstallationsprogramm des Antivirenprogramms. Wenn Daten verloren gegangen sind, kann dies auf verschiedene Ursachen zurückzuführen sein, wie z.B. einen Fehler im Programm oder eine fehlerhafte Konfiguration. In solchen Fällen ist es ratsam, den technischen Support des Herstellers zu kontaktieren, um das Problem zu lösen. **

Ähnliche Suchbegriffe für Endpoint
Top-Angebote
Produkte zum Begriff Endpoint:
-
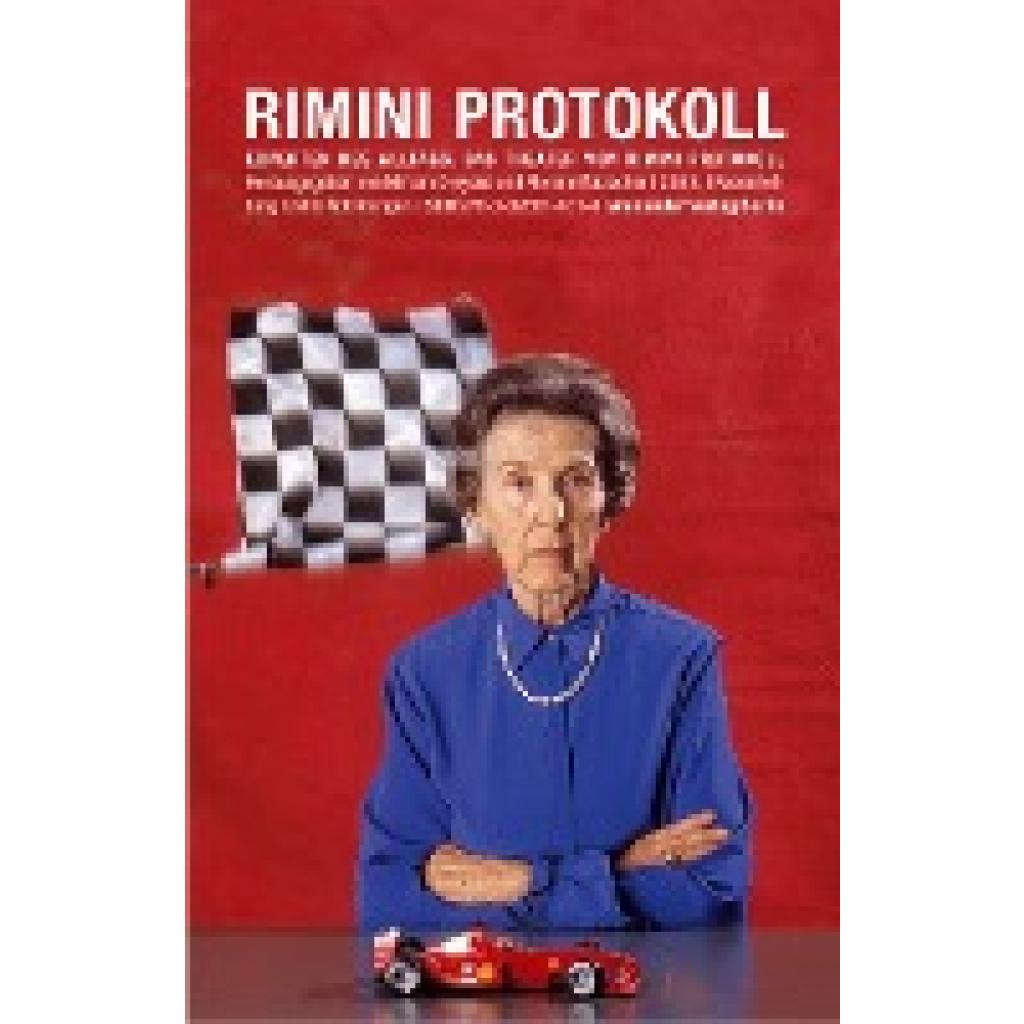
Experten des AlltagsExperten des Alltags , Selten findet die Auseinandersetzung mit der Realität so konsequent, radikal und zugleich einfühlsam, raffiniert und spielerisch statt, wie im Theater von Rimini Protokoll: Alte Damen um die Achtzig, Teenager, arbeitslose Fluglotsen, gescheiterte Bürgermeisterkandidaten, Vietnamsoldaten, Trauerredner, Fernfahrer, Rechtsanwälte - immer stehen 'echte Menschen' im Mittelpunkt der Inszenierungen. Markenzeichen ihrer dokumentarischen Inszenierungen ist die Arbeit mit nichtprofessionellen Darstellern, die als 'Experten' direkt aus dem Alltag auf die Bühne geholt werden. Auch mit der Auswahl außergewöhnlicher Spielorte - u.a. der am politischen Veto gescheiterte Versuch, den ehemaligen Bundestag in Bonn zu bespielen (Deutschland 2, 2002), die Liveinszenierung eines Platzes in der Hannoveraner Innenstadt (Sonde Hannover, 2002) oder per Handy gesteuerte Spaziergänge durch Berlin Kreuzberg und Kalkutta (Call Cutta. A mobile phone theatre, 2005) - machen Rimini Protokoll auf sich aufmerksam. Erstmals wird nun die Arbeit des erfolgreichen Regietrios in einem Band dargestellt und reflektiert. Journalisten, Wissenschaftler und Künstler, die seit vielen Jahren mit dem Werk von Rimini Protokoll vertraut sind, widmen sich in essayistischen, wissenschaftlichen und dokumentarischen Beiträgen unterschiedlichen Fragestellungen und Projekten im Rahmen einer umfassenden Monographie. Zahlreiche Fotographien und ein vollständiges Werkverzeichnis ergänzen den Band. Mit Beiträgen von Eva Behrendt, Diedrich Diederichsen, Heiner Goebbels, Martina Müller-Wallraf, Hans-Thies Lehmann, Annemarie Matzke,Tobi Müller, Rimini Protokoll, Georg Seeßen, Gerald Siegmund , Sonstige > Lichter & Leuchten , Erscheinungsjahr: 200712, Redaktion: Dreyssee, Miriam~Malzacher, Florian, Seitenzahl/Blattzahl: 232, Abbildungen: zahlreiche z.T. farbige Abbildungen, Keyword: Angewandte Theaterwissenschaft; Bühne; Dokumentationstheater; Improvisation; Laien; Performance; Realität; Regie; Rimini Protokoll; Schauspiel; Theater; Theaterregie; Theaterwissenschaft; Wirklichkeit, Fachschema: Drama / Theater~Theater~Performance (künstlerisch)~Regisseur - Regie, Fachkategorie: Theaterregie und Theaterproduktion, Warengruppe: HC/Theater/Ballett/Film/Fernsehen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 239, Breite: 172, Höhe: 21, Gewicht: 519, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS EndpointSophos Endpoint Security kaufen – Schutz vor Ransomware, Malware und Cyberangriffen Unternehmen sind heute täglich mit immer komplexeren Cyberangriffen konfrontiert. Klassische Antivirenprogramme reichen häufig nicht mehr aus, um moderne Bedrohungen zuverlässig zu stoppen. Genau hier setzt Sophos Endpoint an. Die leistungsstarke Sicherheitslösung kombiniert moderne KI-Technologie mit fortschrittlichen Schutzmechanismen, um Angriffe frühzeitig zu erkennen und zu verhindern – noch bevor sie Ihre Systeme beeinträchtigen können. Mit Sophos Endpoint powered by Intercept X erhalten Unternehmen eine der führenden Endpoint-Sicherheitslösungen am Markt. Die Plattform schützt Arbeitsplätze, Server und mobile Geräte vor Malware, Ransomware und anderen fortschrittlichen Cyberbedrohungen. Gleichzeitig ermöglichen integrierte Analysefunktionen eine schnelle Untersuchung verdächtiger Aktivitäten im gesamten Netzwerk. Durch die Kombination aus Endpoint Detection and Response (EDR) und Extended Detection and Response (XDR) bietet Sophos Endpoint eine umfassende Sicherheitsstrategie. IT-Teams können Sicherheitsereignisse gezielt analysieren, Angriffsmuster identifizieren und entsprechende Maßnahmen einleiten, um potenzielle Schäden zu verhindern. Cyberkriminelle nutzen heute immer ausgefeiltere Methoden, um in Unternehmensnetzwerke einzudringen. Sophos Endpoint wurde speziell dafür entwickelt, solche Angriffe frühzeitig zu erkennen und automatisch zu blockieren. Die KI-gestützte Sicherheitsengine analysiert kontinuierlich das Verhalten von Anwendungen und Systemprozessen, um ungewöhnliche Aktivitäten sofort zu identifizieren. Durch diese intelligente Analyse lassen sich selbst bisher unbekannte Bedrohungen erkennen. Unternehmen profitieren dadurch von einem proaktiven Schutz, der weit über klassische Antiviruslösungen hinausgeht. Sophos Endpoint bietet leistungsstarke Tools zur Untersuchung und Analyse von Sicherheitsereignissen. Mit integrierten EDR- und XDR-Funktionen können IT-Teams Bedrohungen detailliert analysieren, Angriffspfade nachvollziehen und potenzielle Schwachstellen identifizieren. Verdächtige Aktivitäten lassen sich schnell untersuchen, sodass Sicherheitsanalysten gezielte Maßnahmen ergreifen können. Diese erweiterten Analysefunktionen helfen dabei, Cyberangriffe nicht nur zu stoppen, sondern auch deren Ursache zu verstehen. Hinweis zur früheren Produktbezeichnung Sophos Endpoint wurde früher unter dem Namen Sophos Central Intercept X Advanced angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter der Bezeichnung Sophos Endpoint zusammengeführt. Die bewährten Sicherheitsfunktionen von Intercept X bleiben weiterhin Bestandteil der Lösung. Dazu zählen unter anderem der leistungsstarke Ransomware-Schutz mit CryptoGuard, KI-gestützte Bedrohungserkennung sowie moderne EDR- und XDR-Analysefunktionen zur Untersuchung von Sicherheitsvorfällen. Wichtige Funktionen von Sophos Endpoint Proaktiver Schutz vor Cyberbedrohungen Sophos Endpoint erkennt und blockiert zahlreiche Bedrohungen bereits im Vorfeld. Die Sicherheitslösung analysiert verdächtige Aktivitäten kontinuierlich und verhindert Angriffe, noch bevor sie Ihre Systeme oder Daten beeinträchtigen können. Analyse verdächtiger Aktivitäten mit GenAI Moderne GenAI-Tools unterstützen Sicherheitsteams bei der Untersuchung potenzieller Bedrohungen. Verdächtige Ereignisse können schneller analysiert und bewertet werden, sodass IT-Teams schneller auf mögliche Angriffe reagieren können. Automatische Reaktion auf Angriffe Die Plattform reagiert automatisch auf erkannte Bedrohungen. Dazu gehört unter anderem die Wiederherstellung von Dateien nach einem Ransomware-Angriff sowie die dynamische Anpassung von Schutzmaßnahmen an das jeweilige Angriffsszenario. Zentrale Verwaltung über Sophos Central Über die cloudbasierte Plattform Sophos Central können Administratoren Sicherheitsmeldungen einsehen, Bedrohungen entfernen und die gesamte IT-Sicherheitsinfrastruktur zentral verwalten. Sicherheitsfunktionen von Sophos Endpoint im Überblick Funktion Beschreibung Ransomware-Schutz mit CryptoGuard Die CryptoGuard-Technologie überwacht kontinuierlich Dateiaktivitäten und erkennt unautorisierte Verschlüsselungsversuche. Wird eine Bedrohung erkannt, stoppt Sophos Endpoint automatisch den verantwortlichen Prozess und stellt betroffene Dateien wieder her. MBR-Schutz für Systemstart Der integrierte Schutz des Master Boot Records verhindert Angriffe, die darauf abzielen, Computer unbrauchbar zu machen oder das Betriebssystem am Starten zu hindern. Schutz vor Remote-Ransomware Sophos Endpoint erkennt auch Angriffe, bei denen kompromittierte Geräte im Netzwerk verwendet werden, um Dateien auf anderen Systemen zu verschlüsseln. Dadurch wird eine der häufigsten Methoden moderner Ransomware effektiv blockiert. Adaptive Attack Protection Wird ein manueller Angriff erkannt, verstärkt die Lösung autom...71,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS EndpointSophos Endpoint Security kaufen – Schutz vor Ransomware, Malware und Cyberangriffen Unternehmen sind heute täglich mit immer komplexeren Cyberangriffen konfrontiert. Klassische Antivirenprogramme reichen häufig nicht mehr aus, um moderne Bedrohungen zuverlässig zu stoppen. Genau hier setzt Sophos Endpoint an. Die leistungsstarke Sicherheitslösung kombiniert moderne KI-Technologie mit fortschrittlichen Schutzmechanismen, um Angriffe frühzeitig zu erkennen und zu verhindern – noch bevor sie Ihre Systeme beeinträchtigen können. Mit Sophos Endpoint powered by Intercept X erhalten Unternehmen eine der führenden Endpoint-Sicherheitslösungen am Markt. Die Plattform schützt Arbeitsplätze, Server und mobile Geräte vor Malware, Ransomware und anderen fortschrittlichen Cyberbedrohungen. Gleichzeitig ermöglichen integrierte Analysefunktionen eine schnelle Untersuchung verdächtiger Aktivitäten im gesamten Netzwerk. Durch die Kombination aus Endpoint Detection and Response (EDR) und Extended Detection and Response (XDR) bietet Sophos Endpoint eine umfassende Sicherheitsstrategie. IT-Teams können Sicherheitsereignisse gezielt analysieren, Angriffsmuster identifizieren und entsprechende Maßnahmen einleiten, um potenzielle Schäden zu verhindern. Cyberkriminelle nutzen heute immer ausgefeiltere Methoden, um in Unternehmensnetzwerke einzudringen. Sophos Endpoint wurde speziell dafür entwickelt, solche Angriffe frühzeitig zu erkennen und automatisch zu blockieren. Die KI-gestützte Sicherheitsengine analysiert kontinuierlich das Verhalten von Anwendungen und Systemprozessen, um ungewöhnliche Aktivitäten sofort zu identifizieren. Durch diese intelligente Analyse lassen sich selbst bisher unbekannte Bedrohungen erkennen. Unternehmen profitieren dadurch von einem proaktiven Schutz, der weit über klassische Antiviruslösungen hinausgeht. Sophos Endpoint bietet leistungsstarke Tools zur Untersuchung und Analyse von Sicherheitsereignissen. Mit integrierten EDR- und XDR-Funktionen können IT-Teams Bedrohungen detailliert analysieren, Angriffspfade nachvollziehen und potenzielle Schwachstellen identifizieren. Verdächtige Aktivitäten lassen sich schnell untersuchen, sodass Sicherheitsanalysten gezielte Maßnahmen ergreifen können. Diese erweiterten Analysefunktionen helfen dabei, Cyberangriffe nicht nur zu stoppen, sondern auch deren Ursache zu verstehen. Hinweis zur früheren Produktbezeichnung Sophos Endpoint wurde früher unter dem Namen Sophos Central Intercept X Advanced angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter der Bezeichnung Sophos Endpoint zusammengeführt. Die bewährten Sicherheitsfunktionen von Intercept X bleiben weiterhin Bestandteil der Lösung. Dazu zählen unter anderem der leistungsstarke Ransomware-Schutz mit CryptoGuard, KI-gestützte Bedrohungserkennung sowie moderne EDR- und XDR-Analysefunktionen zur Untersuchung von Sicherheitsvorfällen. Wichtige Funktionen von Sophos Endpoint Proaktiver Schutz vor Cyberbedrohungen Sophos Endpoint erkennt und blockiert zahlreiche Bedrohungen bereits im Vorfeld. Die Sicherheitslösung analysiert verdächtige Aktivitäten kontinuierlich und verhindert Angriffe, noch bevor sie Ihre Systeme oder Daten beeinträchtigen können. Analyse verdächtiger Aktivitäten mit GenAI Moderne GenAI-Tools unterstützen Sicherheitsteams bei der Untersuchung potenzieller Bedrohungen. Verdächtige Ereignisse können schneller analysiert und bewertet werden, sodass IT-Teams schneller auf mögliche Angriffe reagieren können. Automatische Reaktion auf Angriffe Die Plattform reagiert automatisch auf erkannte Bedrohungen. Dazu gehört unter anderem die Wiederherstellung von Dateien nach einem Ransomware-Angriff sowie die dynamische Anpassung von Schutzmaßnahmen an das jeweilige Angriffsszenario. Zentrale Verwaltung über Sophos Central Über die cloudbasierte Plattform Sophos Central können Administratoren Sicherheitsmeldungen einsehen, Bedrohungen entfernen und die gesamte IT-Sicherheitsinfrastruktur zentral verwalten. Sicherheitsfunktionen von Sophos Endpoint im Überblick Funktion Beschreibung Ransomware-Schutz mit CryptoGuard Die CryptoGuard-Technologie überwacht kontinuierlich Dateiaktivitäten und erkennt unautorisierte Verschlüsselungsversuche. Wird eine Bedrohung erkannt, stoppt Sophos Endpoint automatisch den verantwortlichen Prozess und stellt betroffene Dateien wieder her. MBR-Schutz für Systemstart Der integrierte Schutz des Master Boot Records verhindert Angriffe, die darauf abzielen, Computer unbrauchbar zu machen oder das Betriebssystem am Starten zu hindern. Schutz vor Remote-Ransomware Sophos Endpoint erkennt auch Angriffe, bei denen kompromittierte Geräte im Netzwerk verwendet werden, um Dateien auf anderen Systemen zu verschlüsseln. Dadurch wird eine der häufigsten Methoden moderner Ransomware effektiv blockiert. Adaptive Attack Protection Wird ein manueller Angriff erkannt, verstärkt die Lösung autom...63,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS EndpointSophos Endpoint Security kaufen – Schutz vor Ransomware, Malware und Cyberangriffen Unternehmen sind heute täglich mit immer komplexeren Cyberangriffen konfrontiert. Klassische Antivirenprogramme reichen häufig nicht mehr aus, um moderne Bedrohungen zuverlässig zu stoppen. Genau hier setzt Sophos Endpoint an. Die leistungsstarke Sicherheitslösung kombiniert moderne KI-Technologie mit fortschrittlichen Schutzmechanismen, um Angriffe frühzeitig zu erkennen und zu verhindern – noch bevor sie Ihre Systeme beeinträchtigen können. Mit Sophos Endpoint powered by Intercept X erhalten Unternehmen eine der führenden Endpoint-Sicherheitslösungen am Markt. Die Plattform schützt Arbeitsplätze, Server und mobile Geräte vor Malware, Ransomware und anderen fortschrittlichen Cyberbedrohungen. Gleichzeitig ermöglichen integrierte Analysefunktionen eine schnelle Untersuchung verdächtiger Aktivitäten im gesamten Netzwerk. Durch die Kombination aus Endpoint Detection and Response (EDR) und Extended Detection and Response (XDR) bietet Sophos Endpoint eine umfassende Sicherheitsstrategie. IT-Teams können Sicherheitsereignisse gezielt analysieren, Angriffsmuster identifizieren und entsprechende Maßnahmen einleiten, um potenzielle Schäden zu verhindern. Cyberkriminelle nutzen heute immer ausgefeiltere Methoden, um in Unternehmensnetzwerke einzudringen. Sophos Endpoint wurde speziell dafür entwickelt, solche Angriffe frühzeitig zu erkennen und automatisch zu blockieren. Die KI-gestützte Sicherheitsengine analysiert kontinuierlich das Verhalten von Anwendungen und Systemprozessen, um ungewöhnliche Aktivitäten sofort zu identifizieren. Durch diese intelligente Analyse lassen sich selbst bisher unbekannte Bedrohungen erkennen. Unternehmen profitieren dadurch von einem proaktiven Schutz, der weit über klassische Antiviruslösungen hinausgeht. Sophos Endpoint bietet leistungsstarke Tools zur Untersuchung und Analyse von Sicherheitsereignissen. Mit integrierten EDR- und XDR-Funktionen können IT-Teams Bedrohungen detailliert analysieren, Angriffspfade nachvollziehen und potenzielle Schwachstellen identifizieren. Verdächtige Aktivitäten lassen sich schnell untersuchen, sodass Sicherheitsanalysten gezielte Maßnahmen ergreifen können. Diese erweiterten Analysefunktionen helfen dabei, Cyberangriffe nicht nur zu stoppen, sondern auch deren Ursache zu verstehen. Hinweis zur früheren Produktbezeichnung Sophos Endpoint wurde früher unter dem Namen Sophos Central Intercept X Advanced angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter der Bezeichnung Sophos Endpoint zusammengeführt. Die bewährten Sicherheitsfunktionen von Intercept X bleiben weiterhin Bestandteil der Lösung. Dazu zählen unter anderem der leistungsstarke Ransomware-Schutz mit CryptoGuard, KI-gestützte Bedrohungserkennung sowie moderne EDR- und XDR-Analysefunktionen zur Untersuchung von Sicherheitsvorfällen. Wichtige Funktionen von Sophos Endpoint Proaktiver Schutz vor Cyberbedrohungen Sophos Endpoint erkennt und blockiert zahlreiche Bedrohungen bereits im Vorfeld. Die Sicherheitslösung analysiert verdächtige Aktivitäten kontinuierlich und verhindert Angriffe, noch bevor sie Ihre Systeme oder Daten beeinträchtigen können. Analyse verdächtiger Aktivitäten mit GenAI Moderne GenAI-Tools unterstützen Sicherheitsteams bei der Untersuchung potenzieller Bedrohungen. Verdächtige Ereignisse können schneller analysiert und bewertet werden, sodass IT-Teams schneller auf mögliche Angriffe reagieren können. Automatische Reaktion auf Angriffe Die Plattform reagiert automatisch auf erkannte Bedrohungen. Dazu gehört unter anderem die Wiederherstellung von Dateien nach einem Ransomware-Angriff sowie die dynamische Anpassung von Schutzmaßnahmen an das jeweilige Angriffsszenario. Zentrale Verwaltung über Sophos Central Über die cloudbasierte Plattform Sophos Central können Administratoren Sicherheitsmeldungen einsehen, Bedrohungen entfernen und die gesamte IT-Sicherheitsinfrastruktur zentral verwalten. Sicherheitsfunktionen von Sophos Endpoint im Überblick Funktion Beschreibung Ransomware-Schutz mit CryptoGuard Die CryptoGuard-Technologie überwacht kontinuierlich Dateiaktivitäten und erkennt unautorisierte Verschlüsselungsversuche. Wird eine Bedrohung erkannt, stoppt Sophos Endpoint automatisch den verantwortlichen Prozess und stellt betroffene Dateien wieder her. MBR-Schutz für Systemstart Der integrierte Schutz des Master Boot Records verhindert Angriffe, die darauf abzielen, Computer unbrauchbar zu machen oder das Betriebssystem am Starten zu hindern. Schutz vor Remote-Ransomware Sophos Endpoint erkennt auch Angriffe, bei denen kompromittierte Geräte im Netzwerk verwendet werden, um Dateien auf anderen Systemen zu verschlüsseln. Dadurch wird eine der häufigsten Methoden moderner Ransomware effektiv blockiert. Adaptive Attack Protection Wird ein manueller Angriff erkannt, verstärkt die Lösung autom...22,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Welche Vorteile bieten Online-Communities für das Networking und den Austausch von Wissen und Erfahrungen?
Online-Communities ermöglichen den Zugang zu einem breiten Netzwerk von Gleichgesinnten und Experten, die man offline möglicherweise nicht treffen würde. Durch den Austausch von Wissen und Erfahrungen in solchen Communities kann man sein eigenes Wissen erweitern und von den Erfahrungen anderer profitieren. Zudem bieten Online-Communities die Möglichkeit, sich über aktuelle Trends und Entwicklungen in verschiedenen Branchen auf dem Laufenden zu halten. **
-
Welche Erfahrungen und Erkenntnisse können in einem Austausch von Fachleuten und Experten auf einem Kongress oder einer Konferenz gewonnen werden?
Auf einem Kongress oder einer Konferenz können Fachleute und Experten ihre neuesten Forschungsergebnisse und Erkenntnisse präsentieren und diskutieren. Durch den Austausch von Wissen und Erfahrungen können neue Ideen entstehen und bestehende Probleme besser gelöst werden. Zudem bietet solch ein Event die Möglichkeit, neue Kontakte zu knüpfen und potenzielle Kooperationspartner zu finden. **
-
Wie kann die Organisation einer Konferenz effektiv dazu beitragen, Wissen und Ideen in verschiedenen Branchen und Disziplinen zu verbreiten und den Austausch zwischen Fachleuten zu fördern?
Die Organisation einer Konferenz ermöglicht es, Fachleute aus verschiedenen Branchen und Disziplinen an einem Ort zusammenzubringen, um ihr Wissen und ihre Ideen auszutauschen. Durch die Planung von Vorträgen, Diskussionen und Workshops können die Teilnehmer von den Erfahrungen und Erkenntnissen anderer profitieren und neue Perspektiven gewinnen. Die Konferenz bietet auch die Möglichkeit, Netzwerke zu knüpfen und neue Kontakte zu knüpfen, was den Austausch zwischen Fachleuten fördert. Darüber hinaus können Konferenzen dazu beitragen, aktuelle Entwicklungen und Trends in verschiedenen Branchen zu präsentieren und zu diskutieren, was zu einem breiteren Verständnis und einer besseren Zusammenarbeit zwischen den Disziplinen führen kann. **
-
Wie kann die Organisation einer Konferenz effektiv dazu beitragen, Wissen und Ideen in verschiedenen Branchen und Disziplinen zu verbreiten und den Austausch zwischen Fachleuten zu fördern?
Die Organisation einer Konferenz ermöglicht es Fachleuten aus verschiedenen Branchen und Disziplinen, sich an einem Ort zu versammeln, um ihr Wissen und ihre Ideen auszutauschen. Durch die Auswahl von hochkarätigen Rednern und Experten können Konferenzen dazu beitragen, neueste Erkenntnisse und Entwicklungen in verschiedenen Bereichen zu präsentieren und zu diskutieren. Die Schaffung von Networking-Möglichkeiten und Diskussionsforen während der Konferenz fördert den Austausch von Erfahrungen und Best Practices zwischen den Teilnehmern. Die Veröffentlichung von Konferenzmaterialien und -berichten kann dazu beitragen, das erlangte Wissen und die diskutierten Ideen über die Konferenz hinaus zu verbreiten und einen langfristigen Einfluss zu erzielen. **
Wie kann die Organisation einer Konferenz effektiv dazu beitragen, Wissen und Ideen in verschiedenen Branchen und Disziplinen zu verbreiten und den Austausch zwischen Fachleuten zu fördern?
Die Organisation einer Konferenz ermöglicht es, Fachleute aus verschiedenen Branchen und Disziplinen an einem Ort zusammenzubringen, um ihr Wissen und ihre Ideen auszutauschen. Durch die Planung von Vorträgen, Diskussionen und Workshops können die Teilnehmer von den Erfahrungen und Erkenntnissen anderer profitieren und neue Perspektiven gewinnen. Die Konferenz bietet auch die Möglichkeit, Netzwerke zu knüpfen und neue Kontakte zu knüpfen, was den Austausch zwischen Fachleuten fördert. Darüber hinaus können Konferenzen dazu beitragen, aktuelle Entwicklungen und Trends in verschiedenen Branchen zu präsentieren und zu diskutieren, was zu einer breiteren Verbreitung von Wissen und Ideen führt. **
Was sind die Vorteile und Herausforderungen von Openness in Bezug auf den Austausch von Wissen und Innovation?
Die Vorteile von Offenheit im Wissensaustausch sind eine schnellere Verbreitung von Innovationen, eine größere Vielfalt an Ideen und eine erhöhte Zusammenarbeit zwischen verschiedenen Akteuren. Die Herausforderungen liegen in der Kontrolle des geistigen Eigentums, dem Schutz sensibler Informationen und der Sicherstellung einer angemessenen Anerkennung für die Beitragenden. Es ist wichtig, einen ausgewogenen Ansatz zu finden, der die Vorteile der Offenheit nutzt, aber auch die Risiken und Bedenken berücksichtigt. **
Top-Angebote
Produkte zum Begriff Endpoint:
-
SOPHOS EndpointSophos Endpoint Security kaufen – Schutz vor Ransomware, Malware und Cyberangriffen Unternehmen sind heute täglich mit immer komplexeren Cyberangriffen konfrontiert. Klassische Antivirenprogramme reichen häufig nicht mehr aus, um moderne Bedrohungen zuverlässig zu stoppen. Genau hier setzt Sophos Endpoint an. Die leistungsstarke Sicherheitslösung kombiniert moderne KI-Technologie mit fortschrittlichen Schutzmechanismen, um Angriffe frühzeitig zu erkennen und zu verhindern – noch bevor sie Ihre Systeme beeinträchtigen können. Mit Sophos Endpoint powered by Intercept X erhalten Unternehmen eine der führenden Endpoint-Sicherheitslösungen am Markt. Die Plattform schützt Arbeitsplätze, Server und mobile Geräte vor Malware, Ransomware und anderen fortschrittlichen Cyberbedrohungen. Gleichzeitig ermöglichen integrierte Analysefunktionen eine schnelle Untersuchung verdächtiger Aktivitäten im gesamten Netzwerk. Durch die Kombination aus Endpoint Detection and Response (EDR) und Extended Detection and Response (XDR) bietet Sophos Endpoint eine umfassende Sicherheitsstrategie. IT-Teams können Sicherheitsereignisse gezielt analysieren, Angriffsmuster identifizieren und entsprechende Maßnahmen einleiten, um potenzielle Schäden zu verhindern. Cyberkriminelle nutzen heute immer ausgefeiltere Methoden, um in Unternehmensnetzwerke einzudringen. Sophos Endpoint wurde speziell dafür entwickelt, solche Angriffe frühzeitig zu erkennen und automatisch zu blockieren. Die KI-gestützte Sicherheitsengine analysiert kontinuierlich das Verhalten von Anwendungen und Systemprozessen, um ungewöhnliche Aktivitäten sofort zu identifizieren. Durch diese intelligente Analyse lassen sich selbst bisher unbekannte Bedrohungen erkennen. Unternehmen profitieren dadurch von einem proaktiven Schutz, der weit über klassische Antiviruslösungen hinausgeht. Sophos Endpoint bietet leistungsstarke Tools zur Untersuchung und Analyse von Sicherheitsereignissen. Mit integrierten EDR- und XDR-Funktionen können IT-Teams Bedrohungen detailliert analysieren, Angriffspfade nachvollziehen und potenzielle Schwachstellen identifizieren. Verdächtige Aktivitäten lassen sich schnell untersuchen, sodass Sicherheitsanalysten gezielte Maßnahmen ergreifen können. Diese erweiterten Analysefunktionen helfen dabei, Cyberangriffe nicht nur zu stoppen, sondern auch deren Ursache zu verstehen. Hinweis zur früheren Produktbezeichnung Sophos Endpoint wurde früher unter dem Namen Sophos Central Intercept X Advanced angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter der Bezeichnung Sophos Endpoint zusammengeführt. Die bewährten Sicherheitsfunktionen von Intercept X bleiben weiterhin Bestandteil der Lösung. Dazu zählen unter anderem der leistungsstarke Ransomware-Schutz mit CryptoGuard, KI-gestützte Bedrohungserkennung sowie moderne EDR- und XDR-Analysefunktionen zur Untersuchung von Sicherheitsvorfällen. Wichtige Funktionen von Sophos Endpoint Proaktiver Schutz vor Cyberbedrohungen Sophos Endpoint erkennt und blockiert zahlreiche Bedrohungen bereits im Vorfeld. Die Sicherheitslösung analysiert verdächtige Aktivitäten kontinuierlich und verhindert Angriffe, noch bevor sie Ihre Systeme oder Daten beeinträchtigen können. Analyse verdächtiger Aktivitäten mit GenAI Moderne GenAI-Tools unterstützen Sicherheitsteams bei der Untersuchung potenzieller Bedrohungen. Verdächtige Ereignisse können schneller analysiert und bewertet werden, sodass IT-Teams schneller auf mögliche Angriffe reagieren können. Automatische Reaktion auf Angriffe Die Plattform reagiert automatisch auf erkannte Bedrohungen. Dazu gehört unter anderem die Wiederherstellung von Dateien nach einem Ransomware-Angriff sowie die dynamische Anpassung von Schutzmaßnahmen an das jeweilige Angriffsszenario. Zentrale Verwaltung über Sophos Central Über die cloudbasierte Plattform Sophos Central können Administratoren Sicherheitsmeldungen einsehen, Bedrohungen entfernen und die gesamte IT-Sicherheitsinfrastruktur zentral verwalten. Sicherheitsfunktionen von Sophos Endpoint im Überblick Funktion Beschreibung Ransomware-Schutz mit CryptoGuard Die CryptoGuard-Technologie überwacht kontinuierlich Dateiaktivitäten und erkennt unautorisierte Verschlüsselungsversuche. Wird eine Bedrohung erkannt, stoppt Sophos Endpoint automatisch den verantwortlichen Prozess und stellt betroffene Dateien wieder her. MBR-Schutz für Systemstart Der integrierte Schutz des Master Boot Records verhindert Angriffe, die darauf abzielen, Computer unbrauchbar zu machen oder das Betriebssystem am Starten zu hindern. Schutz vor Remote-Ransomware Sophos Endpoint erkennt auch Angriffe, bei denen kompromittierte Geräte im Netzwerk verwendet werden, um Dateien auf anderen Systemen zu verschlüsseln. Dadurch wird eine der häufigsten Methoden moderner Ransomware effektiv blockiert. Adaptive Attack Protection Wird ein manueller Angriff erkannt, verstärkt die Lösung autom...83,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schrage, Susanne: Komposition und VortragKomposition und Vortrag , Johann Joachim Quantz war über 30 Jahre lang Kammerkomponist des preußischen Königs Friedrich II. In dieser Zeit komponierte er - exklusiv für dessen abendliche Kammermusik - neben etlichen Flötenkonzerten auch 99 Flötensonaten. Diesem Sonatenkorpus nähert sich Susanne Schrage mit einer Synthese von philologischer Detailanalyse und eigenem flötistischen Embodiment. Mit diesem neuartigen methodischen Ansatz arbeitet sie die Komplexität von Quantz' Tempo-Systematik sowie die profilierten Charaktere seiner Sonatensätze heraus. Vor der kulturhistorischen Folie ihres Entstehungsrahmens entwirft sie ein Bild kontrastreicher Sonaten, deren Abwechslung außergewöhnlich genau auf das Instrument Traversflöte und auf das hohe spieltechnische Niveau und die Spielfreude des königlichen Adressaten zugeschnitten ist. Die Qualität und Quantität dieses Sonatenkorpus mit seiner differenzierten Verzierungs- und Artikulationspraxis weitet den Blick auf den ,guten Vortrag', wie ihn Quantz in seinem Versuch einer Anweisung die Flöte traversiere zu spielen lehrt. Die Studie leistet einen wichtigen Beitrag nicht nur zur Quantz-Forschung und zur Geschichte der musikalischen Praxis am Hofe Friedrichs des Großen, sondern vor allem zur historischen Interpretationsforschung. Eine beigefügte Datenbank (.xls) erlaubt vertiefende individuelle Analysen. , Kompressoren > Luftversorgung , Erscheinungsjahr: 20240111, Produktform: Kartoniert, Titel der Reihe: Musik - Kultur - Geschichte#20#, Autoren: Schrage, Susanne, Seitenzahl/Blattzahl: 334, Keyword: Flötensonaten; Geschichte; Johann Joachim Quantz; Kultur; Musik, Fachschema: Musik / Musiklehre, Musiktheorie, Wissenschaft, Warengruppe: TB/Musik/Sonstiges, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 234, Breite: 154, Höhe: 24, Gewicht: 516, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,48,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Experten des AlltagsExperten des Alltags , Selten findet die Auseinandersetzung mit der Realität so konsequent, radikal und zugleich einfühlsam, raffiniert und spielerisch statt, wie im Theater von Rimini Protokoll: Alte Damen um die Achtzig, Teenager, arbeitslose Fluglotsen, gescheiterte Bürgermeisterkandidaten, Vietnamsoldaten, Trauerredner, Fernfahrer, Rechtsanwälte - immer stehen 'echte Menschen' im Mittelpunkt der Inszenierungen. Markenzeichen ihrer dokumentarischen Inszenierungen ist die Arbeit mit nichtprofessionellen Darstellern, die als 'Experten' direkt aus dem Alltag auf die Bühne geholt werden. Auch mit der Auswahl außergewöhnlicher Spielorte - u.a. der am politischen Veto gescheiterte Versuch, den ehemaligen Bundestag in Bonn zu bespielen (Deutschland 2, 2002), die Liveinszenierung eines Platzes in der Hannoveraner Innenstadt (Sonde Hannover, 2002) oder per Handy gesteuerte Spaziergänge durch Berlin Kreuzberg und Kalkutta (Call Cutta. A mobile phone theatre, 2005) - machen Rimini Protokoll auf sich aufmerksam. Erstmals wird nun die Arbeit des erfolgreichen Regietrios in einem Band dargestellt und reflektiert. Journalisten, Wissenschaftler und Künstler, die seit vielen Jahren mit dem Werk von Rimini Protokoll vertraut sind, widmen sich in essayistischen, wissenschaftlichen und dokumentarischen Beiträgen unterschiedlichen Fragestellungen und Projekten im Rahmen einer umfassenden Monographie. Zahlreiche Fotographien und ein vollständiges Werkverzeichnis ergänzen den Band. Mit Beiträgen von Eva Behrendt, Diedrich Diederichsen, Heiner Goebbels, Martina Müller-Wallraf, Hans-Thies Lehmann, Annemarie Matzke,Tobi Müller, Rimini Protokoll, Georg Seeßen, Gerald Siegmund , Sonstige > Lichter & Leuchten , Erscheinungsjahr: 200712, Redaktion: Dreyssee, Miriam~Malzacher, Florian, Seitenzahl/Blattzahl: 232, Abbildungen: zahlreiche z.T. farbige Abbildungen, Keyword: Angewandte Theaterwissenschaft; Bühne; Dokumentationstheater; Improvisation; Laien; Performance; Realität; Regie; Rimini Protokoll; Schauspiel; Theater; Theaterregie; Theaterwissenschaft; Wirklichkeit, Fachschema: Drama / Theater~Theater~Performance (künstlerisch)~Regisseur - Regie, Fachkategorie: Theaterregie und Theaterproduktion, Warengruppe: HC/Theater/Ballett/Film/Fernsehen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 239, Breite: 172, Höhe: 21, Gewicht: 519, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS EndpointSophos Endpoint Security kaufen – Schutz vor Ransomware, Malware und Cyberangriffen Unternehmen sind heute täglich mit immer komplexeren Cyberangriffen konfrontiert. Klassische Antivirenprogramme reichen häufig nicht mehr aus, um moderne Bedrohungen zuverlässig zu stoppen. Genau hier setzt Sophos Endpoint an. Die leistungsstarke Sicherheitslösung kombiniert moderne KI-Technologie mit fortschrittlichen Schutzmechanismen, um Angriffe frühzeitig zu erkennen und zu verhindern – noch bevor sie Ihre Systeme beeinträchtigen können. Mit Sophos Endpoint powered by Intercept X erhalten Unternehmen eine der führenden Endpoint-Sicherheitslösungen am Markt. Die Plattform schützt Arbeitsplätze, Server und mobile Geräte vor Malware, Ransomware und anderen fortschrittlichen Cyberbedrohungen. Gleichzeitig ermöglichen integrierte Analysefunktionen eine schnelle Untersuchung verdächtiger Aktivitäten im gesamten Netzwerk. Durch die Kombination aus Endpoint Detection and Response (EDR) und Extended Detection and Response (XDR) bietet Sophos Endpoint eine umfassende Sicherheitsstrategie. IT-Teams können Sicherheitsereignisse gezielt analysieren, Angriffsmuster identifizieren und entsprechende Maßnahmen einleiten, um potenzielle Schäden zu verhindern. Cyberkriminelle nutzen heute immer ausgefeiltere Methoden, um in Unternehmensnetzwerke einzudringen. Sophos Endpoint wurde speziell dafür entwickelt, solche Angriffe frühzeitig zu erkennen und automatisch zu blockieren. Die KI-gestützte Sicherheitsengine analysiert kontinuierlich das Verhalten von Anwendungen und Systemprozessen, um ungewöhnliche Aktivitäten sofort zu identifizieren. Durch diese intelligente Analyse lassen sich selbst bisher unbekannte Bedrohungen erkennen. Unternehmen profitieren dadurch von einem proaktiven Schutz, der weit über klassische Antiviruslösungen hinausgeht. Sophos Endpoint bietet leistungsstarke Tools zur Untersuchung und Analyse von Sicherheitsereignissen. Mit integrierten EDR- und XDR-Funktionen können IT-Teams Bedrohungen detailliert analysieren, Angriffspfade nachvollziehen und potenzielle Schwachstellen identifizieren. Verdächtige Aktivitäten lassen sich schnell untersuchen, sodass Sicherheitsanalysten gezielte Maßnahmen ergreifen können. Diese erweiterten Analysefunktionen helfen dabei, Cyberangriffe nicht nur zu stoppen, sondern auch deren Ursache zu verstehen. Hinweis zur früheren Produktbezeichnung Sophos Endpoint wurde früher unter dem Namen Sophos Central Intercept X Advanced angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter der Bezeichnung Sophos Endpoint zusammengeführt. Die bewährten Sicherheitsfunktionen von Intercept X bleiben weiterhin Bestandteil der Lösung. Dazu zählen unter anderem der leistungsstarke Ransomware-Schutz mit CryptoGuard, KI-gestützte Bedrohungserkennung sowie moderne EDR- und XDR-Analysefunktionen zur Untersuchung von Sicherheitsvorfällen. Wichtige Funktionen von Sophos Endpoint Proaktiver Schutz vor Cyberbedrohungen Sophos Endpoint erkennt und blockiert zahlreiche Bedrohungen bereits im Vorfeld. Die Sicherheitslösung analysiert verdächtige Aktivitäten kontinuierlich und verhindert Angriffe, noch bevor sie Ihre Systeme oder Daten beeinträchtigen können. Analyse verdächtiger Aktivitäten mit GenAI Moderne GenAI-Tools unterstützen Sicherheitsteams bei der Untersuchung potenzieller Bedrohungen. Verdächtige Ereignisse können schneller analysiert und bewertet werden, sodass IT-Teams schneller auf mögliche Angriffe reagieren können. Automatische Reaktion auf Angriffe Die Plattform reagiert automatisch auf erkannte Bedrohungen. Dazu gehört unter anderem die Wiederherstellung von Dateien nach einem Ransomware-Angriff sowie die dynamische Anpassung von Schutzmaßnahmen an das jeweilige Angriffsszenario. Zentrale Verwaltung über Sophos Central Über die cloudbasierte Plattform Sophos Central können Administratoren Sicherheitsmeldungen einsehen, Bedrohungen entfernen und die gesamte IT-Sicherheitsinfrastruktur zentral verwalten. Sicherheitsfunktionen von Sophos Endpoint im Überblick Funktion Beschreibung Ransomware-Schutz mit CryptoGuard Die CryptoGuard-Technologie überwacht kontinuierlich Dateiaktivitäten und erkennt unautorisierte Verschlüsselungsversuche. Wird eine Bedrohung erkannt, stoppt Sophos Endpoint automatisch den verantwortlichen Prozess und stellt betroffene Dateien wieder her. MBR-Schutz für Systemstart Der integrierte Schutz des Master Boot Records verhindert Angriffe, die darauf abzielen, Computer unbrauchbar zu machen oder das Betriebssystem am Starten zu hindern. Schutz vor Remote-Ransomware Sophos Endpoint erkennt auch Angriffe, bei denen kompromittierte Geräte im Netzwerk verwendet werden, um Dateien auf anderen Systemen zu verschlüsseln. Dadurch wird eine der häufigsten Methoden moderner Ransomware effektiv blockiert. Adaptive Attack Protection Wird ein manueller Angriff erkannt, verstärkt die Lösung autom...71,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist die Fehlermeldung für den PCI Express Endpoint?
Es gibt verschiedene mögliche Fehlermeldungen für einen PCI Express Endpoint, je nachdem, welches Problem auftritt. Einige mögliche Fehlermeldungen könnten sein: "PCI Express Endpoint konnte nicht erkannt werden", "Fehler beim Initialisieren des PCI Express Endpoints" oder "Verbindungsfehler mit dem PCI Express Endpoint". Die genaue Fehlermeldung hängt von der spezifischen Situation und dem verwendeten System ab. **
-
Gibt es bei rav endpoint protection keine Deinstallexe für verlorene Daten?
Es gibt keine spezielle Deinstallationsdatei für verlorene Daten bei rav Endpoint Protection. Die Deinstallation erfolgt normalerweise über die Systemsteuerung oder über das entsprechende Deinstallationsprogramm des Antivirenprogramms. Wenn Daten verloren gegangen sind, kann dies auf verschiedene Ursachen zurückzuführen sein, wie z.B. einen Fehler im Programm oder eine fehlerhafte Konfiguration. In solchen Fällen ist es ratsam, den technischen Support des Herstellers zu kontaktieren, um das Problem zu lösen. **
-
Welche Vorteile bieten Online-Communities für das Networking und den Austausch von Wissen und Erfahrungen?
Online-Communities ermöglichen den Zugang zu einem breiten Netzwerk von Gleichgesinnten und Experten, die man offline möglicherweise nicht treffen würde. Durch den Austausch von Wissen und Erfahrungen in solchen Communities kann man sein eigenes Wissen erweitern und von den Erfahrungen anderer profitieren. Zudem bieten Online-Communities die Möglichkeit, sich über aktuelle Trends und Entwicklungen in verschiedenen Branchen auf dem Laufenden zu halten. **
-
Welche Erfahrungen und Erkenntnisse können in einem Austausch von Fachleuten und Experten auf einem Kongress oder einer Konferenz gewonnen werden?
Auf einem Kongress oder einer Konferenz können Fachleute und Experten ihre neuesten Forschungsergebnisse und Erkenntnisse präsentieren und diskutieren. Durch den Austausch von Wissen und Erfahrungen können neue Ideen entstehen und bestehende Probleme besser gelöst werden. Zudem bietet solch ein Event die Möglichkeit, neue Kontakte zu knüpfen und potenzielle Kooperationspartner zu finden. **
Ähnliche Suchbegriffe für Endpoint
-
SOPHOS EndpointSophos Endpoint Security kaufen – Schutz vor Ransomware, Malware und Cyberangriffen Unternehmen sind heute täglich mit immer komplexeren Cyberangriffen konfrontiert. Klassische Antivirenprogramme reichen häufig nicht mehr aus, um moderne Bedrohungen zuverlässig zu stoppen. Genau hier setzt Sophos Endpoint an. Die leistungsstarke Sicherheitslösung kombiniert moderne KI-Technologie mit fortschrittlichen Schutzmechanismen, um Angriffe frühzeitig zu erkennen und zu verhindern – noch bevor sie Ihre Systeme beeinträchtigen können. Mit Sophos Endpoint powered by Intercept X erhalten Unternehmen eine der führenden Endpoint-Sicherheitslösungen am Markt. Die Plattform schützt Arbeitsplätze, Server und mobile Geräte vor Malware, Ransomware und anderen fortschrittlichen Cyberbedrohungen. Gleichzeitig ermöglichen integrierte Analysefunktionen eine schnelle Untersuchung verdächtiger Aktivitäten im gesamten Netzwerk. Durch die Kombination aus Endpoint Detection and Response (EDR) und Extended Detection and Response (XDR) bietet Sophos Endpoint eine umfassende Sicherheitsstrategie. IT-Teams können Sicherheitsereignisse gezielt analysieren, Angriffsmuster identifizieren und entsprechende Maßnahmen einleiten, um potenzielle Schäden zu verhindern. Cyberkriminelle nutzen heute immer ausgefeiltere Methoden, um in Unternehmensnetzwerke einzudringen. Sophos Endpoint wurde speziell dafür entwickelt, solche Angriffe frühzeitig zu erkennen und automatisch zu blockieren. Die KI-gestützte Sicherheitsengine analysiert kontinuierlich das Verhalten von Anwendungen und Systemprozessen, um ungewöhnliche Aktivitäten sofort zu identifizieren. Durch diese intelligente Analyse lassen sich selbst bisher unbekannte Bedrohungen erkennen. Unternehmen profitieren dadurch von einem proaktiven Schutz, der weit über klassische Antiviruslösungen hinausgeht. Sophos Endpoint bietet leistungsstarke Tools zur Untersuchung und Analyse von Sicherheitsereignissen. Mit integrierten EDR- und XDR-Funktionen können IT-Teams Bedrohungen detailliert analysieren, Angriffspfade nachvollziehen und potenzielle Schwachstellen identifizieren. Verdächtige Aktivitäten lassen sich schnell untersuchen, sodass Sicherheitsanalysten gezielte Maßnahmen ergreifen können. Diese erweiterten Analysefunktionen helfen dabei, Cyberangriffe nicht nur zu stoppen, sondern auch deren Ursache zu verstehen. Hinweis zur früheren Produktbezeichnung Sophos Endpoint wurde früher unter dem Namen Sophos Central Intercept X Advanced angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter der Bezeichnung Sophos Endpoint zusammengeführt. Die bewährten Sicherheitsfunktionen von Intercept X bleiben weiterhin Bestandteil der Lösung. Dazu zählen unter anderem der leistungsstarke Ransomware-Schutz mit CryptoGuard, KI-gestützte Bedrohungserkennung sowie moderne EDR- und XDR-Analysefunktionen zur Untersuchung von Sicherheitsvorfällen. Wichtige Funktionen von Sophos Endpoint Proaktiver Schutz vor Cyberbedrohungen Sophos Endpoint erkennt und blockiert zahlreiche Bedrohungen bereits im Vorfeld. Die Sicherheitslösung analysiert verdächtige Aktivitäten kontinuierlich und verhindert Angriffe, noch bevor sie Ihre Systeme oder Daten beeinträchtigen können. Analyse verdächtiger Aktivitäten mit GenAI Moderne GenAI-Tools unterstützen Sicherheitsteams bei der Untersuchung potenzieller Bedrohungen. Verdächtige Ereignisse können schneller analysiert und bewertet werden, sodass IT-Teams schneller auf mögliche Angriffe reagieren können. Automatische Reaktion auf Angriffe Die Plattform reagiert automatisch auf erkannte Bedrohungen. Dazu gehört unter anderem die Wiederherstellung von Dateien nach einem Ransomware-Angriff sowie die dynamische Anpassung von Schutzmaßnahmen an das jeweilige Angriffsszenario. Zentrale Verwaltung über Sophos Central Über die cloudbasierte Plattform Sophos Central können Administratoren Sicherheitsmeldungen einsehen, Bedrohungen entfernen und die gesamte IT-Sicherheitsinfrastruktur zentral verwalten. Sicherheitsfunktionen von Sophos Endpoint im Überblick Funktion Beschreibung Ransomware-Schutz mit CryptoGuard Die CryptoGuard-Technologie überwacht kontinuierlich Dateiaktivitäten und erkennt unautorisierte Verschlüsselungsversuche. Wird eine Bedrohung erkannt, stoppt Sophos Endpoint automatisch den verantwortlichen Prozess und stellt betroffene Dateien wieder her. MBR-Schutz für Systemstart Der integrierte Schutz des Master Boot Records verhindert Angriffe, die darauf abzielen, Computer unbrauchbar zu machen oder das Betriebssystem am Starten zu hindern. Schutz vor Remote-Ransomware Sophos Endpoint erkennt auch Angriffe, bei denen kompromittierte Geräte im Netzwerk verwendet werden, um Dateien auf anderen Systemen zu verschlüsseln. Dadurch wird eine der häufigsten Methoden moderner Ransomware effektiv blockiert. Adaptive Attack Protection Wird ein manueller Angriff erkannt, verstärkt die Lösung autom...63,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS EndpointSophos Endpoint Security kaufen – Schutz vor Ransomware, Malware und Cyberangriffen Unternehmen sind heute täglich mit immer komplexeren Cyberangriffen konfrontiert. Klassische Antivirenprogramme reichen häufig nicht mehr aus, um moderne Bedrohungen zuverlässig zu stoppen. Genau hier setzt Sophos Endpoint an. Die leistungsstarke Sicherheitslösung kombiniert moderne KI-Technologie mit fortschrittlichen Schutzmechanismen, um Angriffe frühzeitig zu erkennen und zu verhindern – noch bevor sie Ihre Systeme beeinträchtigen können. Mit Sophos Endpoint powered by Intercept X erhalten Unternehmen eine der führenden Endpoint-Sicherheitslösungen am Markt. Die Plattform schützt Arbeitsplätze, Server und mobile Geräte vor Malware, Ransomware und anderen fortschrittlichen Cyberbedrohungen. Gleichzeitig ermöglichen integrierte Analysefunktionen eine schnelle Untersuchung verdächtiger Aktivitäten im gesamten Netzwerk. Durch die Kombination aus Endpoint Detection and Response (EDR) und Extended Detection and Response (XDR) bietet Sophos Endpoint eine umfassende Sicherheitsstrategie. IT-Teams können Sicherheitsereignisse gezielt analysieren, Angriffsmuster identifizieren und entsprechende Maßnahmen einleiten, um potenzielle Schäden zu verhindern. Cyberkriminelle nutzen heute immer ausgefeiltere Methoden, um in Unternehmensnetzwerke einzudringen. Sophos Endpoint wurde speziell dafür entwickelt, solche Angriffe frühzeitig zu erkennen und automatisch zu blockieren. Die KI-gestützte Sicherheitsengine analysiert kontinuierlich das Verhalten von Anwendungen und Systemprozessen, um ungewöhnliche Aktivitäten sofort zu identifizieren. Durch diese intelligente Analyse lassen sich selbst bisher unbekannte Bedrohungen erkennen. Unternehmen profitieren dadurch von einem proaktiven Schutz, der weit über klassische Antiviruslösungen hinausgeht. Sophos Endpoint bietet leistungsstarke Tools zur Untersuchung und Analyse von Sicherheitsereignissen. Mit integrierten EDR- und XDR-Funktionen können IT-Teams Bedrohungen detailliert analysieren, Angriffspfade nachvollziehen und potenzielle Schwachstellen identifizieren. Verdächtige Aktivitäten lassen sich schnell untersuchen, sodass Sicherheitsanalysten gezielte Maßnahmen ergreifen können. Diese erweiterten Analysefunktionen helfen dabei, Cyberangriffe nicht nur zu stoppen, sondern auch deren Ursache zu verstehen. Hinweis zur früheren Produktbezeichnung Sophos Endpoint wurde früher unter dem Namen Sophos Central Intercept X Advanced angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter der Bezeichnung Sophos Endpoint zusammengeführt. Die bewährten Sicherheitsfunktionen von Intercept X bleiben weiterhin Bestandteil der Lösung. Dazu zählen unter anderem der leistungsstarke Ransomware-Schutz mit CryptoGuard, KI-gestützte Bedrohungserkennung sowie moderne EDR- und XDR-Analysefunktionen zur Untersuchung von Sicherheitsvorfällen. Wichtige Funktionen von Sophos Endpoint Proaktiver Schutz vor Cyberbedrohungen Sophos Endpoint erkennt und blockiert zahlreiche Bedrohungen bereits im Vorfeld. Die Sicherheitslösung analysiert verdächtige Aktivitäten kontinuierlich und verhindert Angriffe, noch bevor sie Ihre Systeme oder Daten beeinträchtigen können. Analyse verdächtiger Aktivitäten mit GenAI Moderne GenAI-Tools unterstützen Sicherheitsteams bei der Untersuchung potenzieller Bedrohungen. Verdächtige Ereignisse können schneller analysiert und bewertet werden, sodass IT-Teams schneller auf mögliche Angriffe reagieren können. Automatische Reaktion auf Angriffe Die Plattform reagiert automatisch auf erkannte Bedrohungen. Dazu gehört unter anderem die Wiederherstellung von Dateien nach einem Ransomware-Angriff sowie die dynamische Anpassung von Schutzmaßnahmen an das jeweilige Angriffsszenario. Zentrale Verwaltung über Sophos Central Über die cloudbasierte Plattform Sophos Central können Administratoren Sicherheitsmeldungen einsehen, Bedrohungen entfernen und die gesamte IT-Sicherheitsinfrastruktur zentral verwalten. Sicherheitsfunktionen von Sophos Endpoint im Überblick Funktion Beschreibung Ransomware-Schutz mit CryptoGuard Die CryptoGuard-Technologie überwacht kontinuierlich Dateiaktivitäten und erkennt unautorisierte Verschlüsselungsversuche. Wird eine Bedrohung erkannt, stoppt Sophos Endpoint automatisch den verantwortlichen Prozess und stellt betroffene Dateien wieder her. MBR-Schutz für Systemstart Der integrierte Schutz des Master Boot Records verhindert Angriffe, die darauf abzielen, Computer unbrauchbar zu machen oder das Betriebssystem am Starten zu hindern. Schutz vor Remote-Ransomware Sophos Endpoint erkennt auch Angriffe, bei denen kompromittierte Geräte im Netzwerk verwendet werden, um Dateien auf anderen Systemen zu verschlüsseln. Dadurch wird eine der häufigsten Methoden moderner Ransomware effektiv blockiert. Adaptive Attack Protection Wird ein manueller Angriff erkannt, verstärkt die Lösung autom...22,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS EndpointSophos Endpoint Security kaufen – Schutz vor Ransomware, Malware und Cyberangriffen Unternehmen sind heute täglich mit immer komplexeren Cyberangriffen konfrontiert. Klassische Antivirenprogramme reichen häufig nicht mehr aus, um moderne Bedrohungen zuverlässig zu stoppen. Genau hier setzt Sophos Endpoint an. Die leistungsstarke Sicherheitslösung kombiniert moderne KI-Technologie mit fortschrittlichen Schutzmechanismen, um Angriffe frühzeitig zu erkennen und zu verhindern – noch bevor sie Ihre Systeme beeinträchtigen können. Mit Sophos Endpoint powered by Intercept X erhalten Unternehmen eine der führenden Endpoint-Sicherheitslösungen am Markt. Die Plattform schützt Arbeitsplätze, Server und mobile Geräte vor Malware, Ransomware und anderen fortschrittlichen Cyberbedrohungen. Gleichzeitig ermöglichen integrierte Analysefunktionen eine schnelle Untersuchung verdächtiger Aktivitäten im gesamten Netzwerk. Durch die Kombination aus Endpoint Detection and Response (EDR) und Extended Detection and Response (XDR) bietet Sophos Endpoint eine umfassende Sicherheitsstrategie. IT-Teams können Sicherheitsereignisse gezielt analysieren, Angriffsmuster identifizieren und entsprechende Maßnahmen einleiten, um potenzielle Schäden zu verhindern. Cyberkriminelle nutzen heute immer ausgefeiltere Methoden, um in Unternehmensnetzwerke einzudringen. Sophos Endpoint wurde speziell dafür entwickelt, solche Angriffe frühzeitig zu erkennen und automatisch zu blockieren. Die KI-gestützte Sicherheitsengine analysiert kontinuierlich das Verhalten von Anwendungen und Systemprozessen, um ungewöhnliche Aktivitäten sofort zu identifizieren. Durch diese intelligente Analyse lassen sich selbst bisher unbekannte Bedrohungen erkennen. Unternehmen profitieren dadurch von einem proaktiven Schutz, der weit über klassische Antiviruslösungen hinausgeht. Sophos Endpoint bietet leistungsstarke Tools zur Untersuchung und Analyse von Sicherheitsereignissen. Mit integrierten EDR- und XDR-Funktionen können IT-Teams Bedrohungen detailliert analysieren, Angriffspfade nachvollziehen und potenzielle Schwachstellen identifizieren. Verdächtige Aktivitäten lassen sich schnell untersuchen, sodass Sicherheitsanalysten gezielte Maßnahmen ergreifen können. Diese erweiterten Analysefunktionen helfen dabei, Cyberangriffe nicht nur zu stoppen, sondern auch deren Ursache zu verstehen. Hinweis zur früheren Produktbezeichnung Sophos Endpoint wurde früher unter dem Namen Sophos Central Intercept X Advanced angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter der Bezeichnung Sophos Endpoint zusammengeführt. Die bewährten Sicherheitsfunktionen von Intercept X bleiben weiterhin Bestandteil der Lösung. Dazu zählen unter anderem der leistungsstarke Ransomware-Schutz mit CryptoGuard, KI-gestützte Bedrohungserkennung sowie moderne EDR- und XDR-Analysefunktionen zur Untersuchung von Sicherheitsvorfällen. Wichtige Funktionen von Sophos Endpoint Proaktiver Schutz vor Cyberbedrohungen Sophos Endpoint erkennt und blockiert zahlreiche Bedrohungen bereits im Vorfeld. Die Sicherheitslösung analysiert verdächtige Aktivitäten kontinuierlich und verhindert Angriffe, noch bevor sie Ihre Systeme oder Daten beeinträchtigen können. Analyse verdächtiger Aktivitäten mit GenAI Moderne GenAI-Tools unterstützen Sicherheitsteams bei der Untersuchung potenzieller Bedrohungen. Verdächtige Ereignisse können schneller analysiert und bewertet werden, sodass IT-Teams schneller auf mögliche Angriffe reagieren können. Automatische Reaktion auf Angriffe Die Plattform reagiert automatisch auf erkannte Bedrohungen. Dazu gehört unter anderem die Wiederherstellung von Dateien nach einem Ransomware-Angriff sowie die dynamische Anpassung von Schutzmaßnahmen an das jeweilige Angriffsszenario. Zentrale Verwaltung über Sophos Central Über die cloudbasierte Plattform Sophos Central können Administratoren Sicherheitsmeldungen einsehen, Bedrohungen entfernen und die gesamte IT-Sicherheitsinfrastruktur zentral verwalten. Sicherheitsfunktionen von Sophos Endpoint im Überblick Funktion Beschreibung Ransomware-Schutz mit CryptoGuard Die CryptoGuard-Technologie überwacht kontinuierlich Dateiaktivitäten und erkennt unautorisierte Verschlüsselungsversuche. Wird eine Bedrohung erkannt, stoppt Sophos Endpoint automatisch den verantwortlichen Prozess und stellt betroffene Dateien wieder her. MBR-Schutz für Systemstart Der integrierte Schutz des Master Boot Records verhindert Angriffe, die darauf abzielen, Computer unbrauchbar zu machen oder das Betriebssystem am Starten zu hindern. Schutz vor Remote-Ransomware Sophos Endpoint erkennt auch Angriffe, bei denen kompromittierte Geräte im Netzwerk verwendet werden, um Dateien auf anderen Systemen zu verschlüsseln. Dadurch wird eine der häufigsten Methoden moderner Ransomware effektiv blockiert. Adaptive Attack Protection Wird ein manueller Angriff erkannt, verstärkt die Lösung autom...61,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS EndpointSophos Endpoint Security kaufen – Schutz vor Ransomware, Malware und Cyberangriffen Unternehmen sind heute täglich mit immer komplexeren Cyberangriffen konfrontiert. Klassische Antivirenprogramme reichen häufig nicht mehr aus, um moderne Bedrohungen zuverlässig zu stoppen. Genau hier setzt Sophos Endpoint an. Die leistungsstarke Sicherheitslösung kombiniert moderne KI-Technologie mit fortschrittlichen Schutzmechanismen, um Angriffe frühzeitig zu erkennen und zu verhindern – noch bevor sie Ihre Systeme beeinträchtigen können. Mit Sophos Endpoint powered by Intercept X erhalten Unternehmen eine der führenden Endpoint-Sicherheitslösungen am Markt. Die Plattform schützt Arbeitsplätze, Server und mobile Geräte vor Malware, Ransomware und anderen fortschrittlichen Cyberbedrohungen. Gleichzeitig ermöglichen integrierte Analysefunktionen eine schnelle Untersuchung verdächtiger Aktivitäten im gesamten Netzwerk. Durch die Kombination aus Endpoint Detection and Response (EDR) und Extended Detection and Response (XDR) bietet Sophos Endpoint eine umfassende Sicherheitsstrategie. IT-Teams können Sicherheitsereignisse gezielt analysieren, Angriffsmuster identifizieren und entsprechende Maßnahmen einleiten, um potenzielle Schäden zu verhindern. Cyberkriminelle nutzen heute immer ausgefeiltere Methoden, um in Unternehmensnetzwerke einzudringen. Sophos Endpoint wurde speziell dafür entwickelt, solche Angriffe frühzeitig zu erkennen und automatisch zu blockieren. Die KI-gestützte Sicherheitsengine analysiert kontinuierlich das Verhalten von Anwendungen und Systemprozessen, um ungewöhnliche Aktivitäten sofort zu identifizieren. Durch diese intelligente Analyse lassen sich selbst bisher unbekannte Bedrohungen erkennen. Unternehmen profitieren dadurch von einem proaktiven Schutz, der weit über klassische Antiviruslösungen hinausgeht. Sophos Endpoint bietet leistungsstarke Tools zur Untersuchung und Analyse von Sicherheitsereignissen. Mit integrierten EDR- und XDR-Funktionen können IT-Teams Bedrohungen detailliert analysieren, Angriffspfade nachvollziehen und potenzielle Schwachstellen identifizieren. Verdächtige Aktivitäten lassen sich schnell untersuchen, sodass Sicherheitsanalysten gezielte Maßnahmen ergreifen können. Diese erweiterten Analysefunktionen helfen dabei, Cyberangriffe nicht nur zu stoppen, sondern auch deren Ursache zu verstehen. Hinweis zur früheren Produktbezeichnung Sophos Endpoint wurde früher unter dem Namen Sophos Central Intercept X Advanced angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter der Bezeichnung Sophos Endpoint zusammengeführt. Die bewährten Sicherheitsfunktionen von Intercept X bleiben weiterhin Bestandteil der Lösung. Dazu zählen unter anderem der leistungsstarke Ransomware-Schutz mit CryptoGuard, KI-gestützte Bedrohungserkennung sowie moderne EDR- und XDR-Analysefunktionen zur Untersuchung von Sicherheitsvorfällen. Wichtige Funktionen von Sophos Endpoint Proaktiver Schutz vor Cyberbedrohungen Sophos Endpoint erkennt und blockiert zahlreiche Bedrohungen bereits im Vorfeld. Die Sicherheitslösung analysiert verdächtige Aktivitäten kontinuierlich und verhindert Angriffe, noch bevor sie Ihre Systeme oder Daten beeinträchtigen können. Analyse verdächtiger Aktivitäten mit GenAI Moderne GenAI-Tools unterstützen Sicherheitsteams bei der Untersuchung potenzieller Bedrohungen. Verdächtige Ereignisse können schneller analysiert und bewertet werden, sodass IT-Teams schneller auf mögliche Angriffe reagieren können. Automatische Reaktion auf Angriffe Die Plattform reagiert automatisch auf erkannte Bedrohungen. Dazu gehört unter anderem die Wiederherstellung von Dateien nach einem Ransomware-Angriff sowie die dynamische Anpassung von Schutzmaßnahmen an das jeweilige Angriffsszenario. Zentrale Verwaltung über Sophos Central Über die cloudbasierte Plattform Sophos Central können Administratoren Sicherheitsmeldungen einsehen, Bedrohungen entfernen und die gesamte IT-Sicherheitsinfrastruktur zentral verwalten. Sicherheitsfunktionen von Sophos Endpoint im Überblick Funktion Beschreibung Ransomware-Schutz mit CryptoGuard Die CryptoGuard-Technologie überwacht kontinuierlich Dateiaktivitäten und erkennt unautorisierte Verschlüsselungsversuche. Wird eine Bedrohung erkannt, stoppt Sophos Endpoint automatisch den verantwortlichen Prozess und stellt betroffene Dateien wieder her. MBR-Schutz für Systemstart Der integrierte Schutz des Master Boot Records verhindert Angriffe, die darauf abzielen, Computer unbrauchbar zu machen oder das Betriebssystem am Starten zu hindern. Schutz vor Remote-Ransomware Sophos Endpoint erkennt auch Angriffe, bei denen kompromittierte Geräte im Netzwerk verwendet werden, um Dateien auf anderen Systemen zu verschlüsseln. Dadurch wird eine der häufigsten Methoden moderner Ransomware effektiv blockiert. Adaptive Attack Protection Wird ein manueller Angriff erkannt, verstärkt die Lösung autom...156,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Organisation einer Konferenz effektiv dazu beitragen, Wissen und Ideen in verschiedenen Branchen und Disziplinen zu verbreiten und den Austausch zwischen Fachleuten zu fördern?
Die Organisation einer Konferenz ermöglicht es, Fachleute aus verschiedenen Branchen und Disziplinen an einem Ort zusammenzubringen, um ihr Wissen und ihre Ideen auszutauschen. Durch die Planung von Vorträgen, Diskussionen und Workshops können die Teilnehmer von den Erfahrungen und Erkenntnissen anderer profitieren und neue Perspektiven gewinnen. Die Konferenz bietet auch die Möglichkeit, Netzwerke zu knüpfen und neue Kontakte zu knüpfen, was den Austausch zwischen Fachleuten fördert. Darüber hinaus können Konferenzen dazu beitragen, aktuelle Entwicklungen und Trends in verschiedenen Branchen zu präsentieren und zu diskutieren, was zu einem breiteren Verständnis und einer besseren Zusammenarbeit zwischen den Disziplinen führen kann. **
-
Wie kann die Organisation einer Konferenz effektiv dazu beitragen, Wissen und Ideen in verschiedenen Branchen und Disziplinen zu verbreiten und den Austausch zwischen Fachleuten zu fördern?
Die Organisation einer Konferenz ermöglicht es Fachleuten aus verschiedenen Branchen und Disziplinen, sich an einem Ort zu versammeln, um ihr Wissen und ihre Ideen auszutauschen. Durch die Auswahl von hochkarätigen Rednern und Experten können Konferenzen dazu beitragen, neueste Erkenntnisse und Entwicklungen in verschiedenen Bereichen zu präsentieren und zu diskutieren. Die Schaffung von Networking-Möglichkeiten und Diskussionsforen während der Konferenz fördert den Austausch von Erfahrungen und Best Practices zwischen den Teilnehmern. Die Veröffentlichung von Konferenzmaterialien und -berichten kann dazu beitragen, das erlangte Wissen und die diskutierten Ideen über die Konferenz hinaus zu verbreiten und einen langfristigen Einfluss zu erzielen. **
-
Wie kann die Organisation einer Konferenz effektiv dazu beitragen, Wissen und Ideen in verschiedenen Branchen und Disziplinen zu verbreiten und den Austausch zwischen Fachleuten zu fördern?
Die Organisation einer Konferenz ermöglicht es, Fachleute aus verschiedenen Branchen und Disziplinen an einem Ort zusammenzubringen, um ihr Wissen und ihre Ideen auszutauschen. Durch die Planung von Vorträgen, Diskussionen und Workshops können die Teilnehmer von den Erfahrungen und Erkenntnissen anderer profitieren und neue Perspektiven gewinnen. Die Konferenz bietet auch die Möglichkeit, Netzwerke zu knüpfen und neue Kontakte zu knüpfen, was den Austausch zwischen Fachleuten fördert. Darüber hinaus können Konferenzen dazu beitragen, aktuelle Entwicklungen und Trends in verschiedenen Branchen zu präsentieren und zu diskutieren, was zu einer breiteren Verbreitung von Wissen und Ideen führt. **
-
Was sind die Vorteile und Herausforderungen von Openness in Bezug auf den Austausch von Wissen und Innovation?
Die Vorteile von Offenheit im Wissensaustausch sind eine schnellere Verbreitung von Innovationen, eine größere Vielfalt an Ideen und eine erhöhte Zusammenarbeit zwischen verschiedenen Akteuren. Die Herausforderungen liegen in der Kontrolle des geistigen Eigentums, dem Schutz sensibler Informationen und der Sicherstellung einer angemessenen Anerkennung für die Beitragenden. Es ist wichtig, einen ausgewogenen Ansatz zu finden, der die Vorteile der Offenheit nutzt, aber auch die Risiken und Bedenken berücksichtigt. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.